OCX (contrôle ActiveX) : fichier .ocx
en déclinDLL Windows implémentant un contrôle OLE/ActiveX, inerte tant qu'elle n'a pas été enregistrée dans le registre par regsvr32.
CPL et OCX : comment ces DLL Windows sont détournées via rundll32 et regsvr32 →
Un OCX (OLE Control Extension) est une DLL Windows implémentant un contrôle OLE, la technologie à l’origine des contrôles ActiveX intégrés dans des applications hôtes (anciennes pages Internet Explorer, formulaires Visual Basic 6, logiciels métier Windows). Comme n’importe quelle DLL, il partage la signature d’en-tête Portable Executable “MZ”.
Un OCX ne s’exécute jamais par simple double-clic. Il doit d’abord être enregistré dans le registre Windows via l’utilitaire regsvr32.exe, qui inscrit les identifiants COM du contrôle à un emplacement que les applications hôtes savent interroger ; seule une application conçue pour héberger des contrôles ActiveX peut ensuite le charger et l’utiliser.
Cette étape d’enregistrement obligatoire est elle-même devenue un vecteur d’attaque documenté : regsvr32.exe étant un binaire signé Microsoft présent nativement sur tout Windows, son détournement pour charger un OCX malveillant (technique référencée MITRE ATT&CK sous l’identifiant T1218.010) permet de faire exécuter du code arbitraire tout en contournant des règles de sécurité qui font confiance aux binaires signés du système.
L’écosystème ActiveX a fortement décliné avec le retrait définitif d’Internet Explorer en juin 2022, son principal terrain d’usage grand public. Des contrôles OCX plus anciens continuent néanmoins de fonctionner dans des logiciels métier hérités (finance, industrie, administrations) tournant sur des postes Windows, sans que de nouveaux développements en ActiveX soient courants aujourd’hui.
Signature binaire
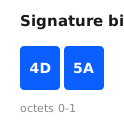
| Hexadécimal | Offset |
|---|---|
4D 5A | 0 |
Vérifier qu'un fichier porte bien cette signature →
Sécurité
L'enregistrement d'un OCX malveillant via regsvr32.exe est une technique documentée (MITRE ATT&CK T1218.010) pour exécuter du code en abusant d'un binaire signé Microsoft, difficile à bloquer sans casser des usages légitimes.
Auditer les métadonnées de ce format →
Questions fréquentes
Comment ouvrir un fichier .ocx ?
Système d'exploitation Windows (enregistrement via regsvr32.exe) permet d'ouvrir gratuitement un fichier .ocx. Voir la liste complète des logiciels compatibles ci-contre.
Quel est le type MIME du format OCX (contrôle ActiveX) ?
Le type MIME du format OCX (contrôle ActiveX) est application/x-msdownload.
Le format OCX (contrôle ActiveX) (.ocx) est-il encore utilisé aujourd'hui ?
Le format OCX (contrôle ActiveX) est en déclin : encore rencontré, mais progressivement remplacé par d'autres formats.
Peut-on ouvrir un fichier .ocx sur mobile, sans installer d'application ?
Aucun outil web n'est référencé sur cette fiche pour ce format : l'ouverture nécessite un logiciel de bureau (voir la liste « Avec quoi l'ouvrir » ci-contre).
Pourquoi double-cliquer sur un .ocx ne fait-il rien ?
Contrairement à un .exe, un OCX n'est pas conçu pour être lancé directement : c'est une DLL contenant un contrôle OLE/ActiveX qui doit d'abord être enregistrée dans le registre Windows (typiquement via `regsvr32.exe`), puis chargée par une application hôte (ancien Internet Explorer, Visual Basic 6, ou logiciel métier) qui l'intègre dans son interface.
Les contrôles ActiveX/OCX sont-ils encore utiles après le retrait d'Internet Explorer en 2022 ?
Marginalement : l'écosystème ActiveX a perdu son terrain d'usage principal avec la fin d'Internet Explorer, mais des logiciels métier plus anciens (finance, industrie) continuent de charger des contrôles OCX existants sur des postes Windows, sans que de nouveaux contrôles soient généralement développés aujourd'hui.
Un fichier .ocx présente-t-il des risques de sécurité ?
L'enregistrement d'un OCX malveillant via regsvr32.exe est une technique documentée (MITRE ATT&CK T1218.010) pour exécuter du code en abusant d'un binaire signé Microsoft, difficile à bloquer sans casser des usages légitimes.
Sources
- Wikipedia : ActiveX
- MITRE ATT&CK, T1218.010: System Binary Proxy Execution: Regsvr32
- Microsoft : How to register an ActiveX control (.ocx) manually
Dernière mise à jour :