CPL (élément du Panneau de configuration) : fichier .cpl
stableDLL Windows spécialisée exportant une fonction CPlApplet, utilisée pour ajouter un élément au Panneau de configuration.
CPL et OCX : comment ces DLL Windows sont détournées via rundll32 et regsvr32 →
Un fichier CPL est structurellement une DLL Windows ordinaire (même format Portable Executable, même signature d’en-tête “MZ”) à laquelle s’ajoute l’exportation d’une fonction spécifique nommée CPlApplet. C’est cette fonction, et non l’extension du fichier, que le Panneau de configuration recherche pour afficher un ou plusieurs “applets” de configuration (Souris, Son, Options d’ergonomie, entre autres éléments intégrés à Windows).
Au double-clic, Windows ne charge pas le CPL directement : il lance control.exe, qui appelle la fonction Control_RunDLL de shell32.dll en lui passant le chemin du fichier CPL en argument, laquelle charge alors la DLL et invoque CPlApplet.
Cette chaîne d’exécution indirecte constitue une technique documentée : un fichier CPL peut être exécuté directement via rundll32.exe Shell32.dll,Control_RunDLL <chemin>, sans passer par control.exe, une méthode répertoriée par MITRE ATT&CK sous l’identifiant T1218.002, exploitée pour contourner des outils de sécurité qui surveillent le lancement de control.exe sans couvrir cet appel indirect.
De nombreux utilisateurs ne reconnaissant pas l’extension .cpl comme potentiellement exécutable (contrairement au .exe, dont le risque est plus intuitif), des campagnes de logiciels malveillants ont exploité cette méconnaissance en distribuant des DLL malveillantes déguisées en éléments de Panneau de configuration légitimes.
Si de nombreux panneaux historiques (souris, clavier, programmes) restent portés par des CPL même sous Windows 11, Microsoft migre progressivement les réglages courants vers l’application Paramètres, réduisant peu à peu le nombre de panneaux effectivement consultés par un utilisateur au quotidien sans pour autant retirer le mécanisme CPL lui-même.
Signature binaire
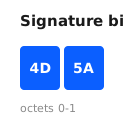
| Hexadécimal | Offset |
|---|---|
4D 5A | 0 |
Vérifier qu'un fichier porte bien cette signature →
Sécurité
Une DLL malveillante renommée en .cpl peut être exécutée directement via rundll32 et Control_RunDLL, une technique répertoriée par MITRE ATT&CK (T1218.002) pour contourner des filtres de sécurité qui surveillent control.exe plutôt que les fichiers CPL eux-mêmes.
Auditer les métadonnées de ce format →
Questions fréquentes
Comment ouvrir un fichier .cpl ?
Système d'exploitation Windows (chargement via control.exe/rundll32) permet d'ouvrir gratuitement un fichier .cpl. Voir la liste complète des logiciels compatibles ci-contre.
Quel est le type MIME du format CPL (élément du Panneau de configuration) ?
Le type MIME du format CPL (élément du Panneau de configuration) est application/x-msdownload.
Le format CPL (élément du Panneau de configuration) (.cpl) est-il encore utilisé aujourd'hui ?
Oui, le format CPL (élément du Panneau de configuration) est stable et toujours largement utilisé, sans signe de déclin.
Peut-on ouvrir un fichier .cpl sur mobile, sans installer d'application ?
Aucun outil web n'est référencé sur cette fiche pour ce format : l'ouverture nécessite un logiciel de bureau (voir la liste « Avec quoi l'ouvrir » ci-contre).
Quelle est la différence structurelle entre un .cpl et une .dll classique ?
Aucune au niveau du conteneur : un CPL est une DLL Windows ordinaire au format Portable Executable, partageant la même signature d'en-tête "MZ". Le seul marqueur spécifique au CPL est l'exportation d'une fonction nommée CPlApplet, que le Panneau de configuration recherche pour afficher l'élément correspondant.
Pourquoi un fichier .cpl téléchargé déclenche-t-il une alerte de sécurité ?
Beaucoup d'utilisateurs ne reconnaissent pas l'extension .cpl comme exécutable, contrairement à .exe, un point exploité par des campagnes de logiciels malveillants qui déguisent une DLL malveillante en élément de Panneau de configuration légitime, d'où la vigilance accrue des antivirus sur ce type de fichier.
Un fichier .cpl présente-t-il des risques de sécurité ?
Une DLL malveillante renommée en .cpl peut être exécutée directement via rundll32 et Control_RunDLL, une technique répertoriée par MITRE ATT&CK (T1218.002) pour contourner des filtres de sécurité qui surveillent control.exe plutôt que les fichiers CPL eux-mêmes.
Sources
- Wikipedia : Portable Executable
- MITRE ATT&CK : T1218.002 (System Binary Proxy Execution: Control Panel)
Dernière mise à jour :